ISO27001/ISMS、テレワークセキュリティ対策支援、プライバシーマーク/Pマーク取得のことなら名古屋のエスケイワード コンサルティング事業部まで

Pマーク・ISO27001取得・運用・テレワーク支援
コンサルティング事業部
お電話でのお問い合わせ
052-953-7167
受付時間 平日9:00~18:00
お知らせ・トピックス
- Home
- お知らせ・トピックス
- JIS Q 15001:2017についての解説2
JIS Q 15001:2017についての解説2
2019年04月25日
今回は、個人情報保護マネジメントシステム要求事項について解説致します。
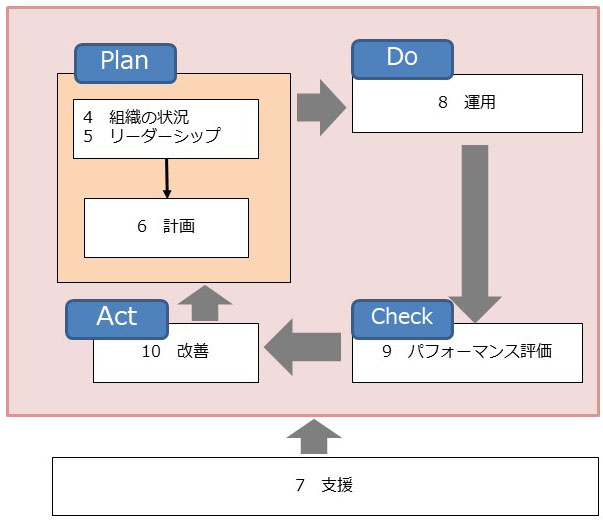
一言で申しますと、ISOの共通規格化HLS(High Level Structure)と同じ構成となり、内容については、ISO27001とほぼ同じです。

|
 |
ISO27001を運用されている組織様であれば、想像がつきやすいかと思いますが、プライバシーマークしか認証していない場合は、この規格本文をどう、活用していけばよいでしょうか?
基本的な考え方として、この規格本文は、PDCAサイクルの内容が記載してあります。また、過去のプライバシーマークの規格でなかったところは、「4 組織の状況」が新たな項目となるでしょう。
参考:過去記事
4.1 組織及びその状況の理解
4.2 利害関係者のニーズ及び期待の理解
まだ現段階では、プライバシーマークの審査基準が、付属書Aを主に対象としています。しかしながら、この規格本文の、「4 組織の状況」を取り入れながら、PDCAサイクルを回すという事を意識して頂ければよいでしょう。
個人情報保護マネジメントシステムとして、個人情報漏えいを防ぐ事と、情報コミュニケーションを活性化して、よりよい職場作りを目指すという観点から、この規格本文を活用する方法を、検討いただくのもよいでしょう。
まずはお気軽にご相談ください
まずは自社の「正確な期間と見積もり」を確認してみませんか?
「自社は小規模・中規模のどちらに該当する?」「最短でいつまでに取得できる?」など、御社の条件(従業者数や業種)をお聞かせいただければ、その場で具体的な概算スケジュールとお見積もりを算出いたします。
ご相談・お見積もりは無料で承っておりますので、まずはお気軽にお問い合わせください。
お電話でのお問い合わせ
052-953-7167
受付時間 平日9:00~18:00
